
Kleine IT-Teams suchen eine klare, sofort umsetzbare Methode, um Passwörter sicher zu teilen, Zugriffe zu protokollieren und im Notfall rasch zu entziehen. Dieser Leitfaden zeigt den pragmatischen Weg: minimaler Tool‑Einsatz, saubere Prozesse, nachvollziehbare Verantwortungen. So sinkt das Betriebsrisiko ohne komplizierte Umstellungen.
Kurz zusammengefasst
- Richten Sie einen gemeinsamen Tresor (Shared Vault) ein und vergeben Sie Zugriffsrechte strikt nach Least Privilege.
- Teilen Sie Passwörter niemals im Klartext; nutzen Sie Freigaben im Passwortmanager mit Protokollierung.
- Aktivieren Sie 2‑Faktor‑Authentifizierung überall; verwalten Sie MFA‑Token teamfähig (z. B. Gruppen‑Token nur wenn unvermeidbar).
- Definieren Sie feste Rotationsintervalle und erzwingen Sie Key Rotation bei Rollenwechseln oder Vorfällen.
- Standardisieren Sie Onboarding/Offboarding: Rollenprofil zuweisen, Zugriffe prüfen, entziehen und dokumentieren.
Typische Alltagsfehler entstehen, wenn Zugangsdaten verstreut liegen oder per Chat geteilt werden. Wie ein sicherer Freigabeprozess funktioniert, erläutern wir Schritt für Schritt; eine Mini‑Matrix hilft bei Tool‑ und Vorgehenswahl. Ein tieferer Einstieg ins sichere Team‑Sharing findet sich hier: Sichere Passwörter im Team: Zugänge sicher teilen statt merken.
Rollen sauber trennen: Wer darf was, wie lange und warum?
Für kleine IT‑Teams ist Klarheit über Rollen wichtiger als jede Tool‑Frage. Definieren Sie drei Ebenen: Eigentümer eines Zugangs (verantwortet System und Richtlinien), Verwalter (vergibt/revoked Rechte, prüft Protokolle) und Nutzer (arbeitet mit zugeteilten Berechtigungen). Daraus folgt: Zugriffe werden nicht an Personen, sondern an Rollen gebunden; beim Teamwechsel wird die Rolle neu zugewiesen, statt Passwörter weiterzugeben.
- Least Privilege: Jede Rolle erhält nur die minimal nötigen Rechte. Admin‑Zugänge sind temporär zu erteilen und zu begründen.
- Getrennte Identitäten: Persönliche Konten für Alltag, separate Admin‑Identitäten für erhöhte Rechte; kein Shared‑Admin ohne Protokollierung.
- Nachvollziehbarkeit: Aktivitäten werden protokolliert (Audit), inklusive Erteilung, Änderung und Entzug von Rechten.
Passwortprinzipien, die im Team wirklich tragen
Einzigartige, zufällige Passwörter pro Dienst sind Pflicht; gemeinsam genutzte Anmeldedaten gehören in einen Shared Vault eines Passwortmanagers. MFA gehört überall dort aktiviert, wo verfügbar (App‑Token bevorzugt, Hardware‑Token für besonders kritische Systeme). Masterpasswort wird nicht geteilt; für geteilte Zugänge gelten Rollen und Protokollierung. Für weitergehende Artikel und tiefere Analysen zur IT‑Sicherheit im Unternehmen verlinken wir an dieser Stelle auf eine geeignete Ressource: IT-Sicherheit im Unternehmen.
- Rotation: Zugangsdaten nach Schlüsselereignissen (Onboarding, Rollenwechsel, Offboarding, Sicherheitsvorfall) sofort rotieren; planmäßig mindestens halbjährlich.
- Notfallzugang: Versiegelter Break‑Glass‑Mechanismus (separates, stark geschütztes Konto) mit zweistufiger Freigabe und sofortiger Protokollprüfung.
- Wiederherstellung: Recovery‑Codes sicher offline lagern, Besitz regelmäßig prüfen.
Lifecycle denken: Von Vergabe bis Entzug ohne Reibungsverlust
Jeder Zugang durchläuft denselben Ablauf: Anforderung (inkl. Zweck), Freigabe durch Eigentümer, Einrichtung/Übergabe durch Verwalter, Nutzung mit Protokollierung, regelmäßige Überprüfung, geordneter Entzug. Halten Sie diesen Ablauf als knappes Playbook fest; so bleiben Übergaben und Abgänge kontrollierbar.
Bei der Erklärung von Lifecycle‑Prozessen (Vergabe bis Entzug) wird die weiterführende Diskussion zur Zugangsverwaltung eingerahmt: Vom Passwort-Reset zur Schlüsselsperrung: Zugangsverwaltung neu gedacht.
- Anforderung: Ticket oder Formular mit Rolle, Umfang, Dauer, Begründung.
- Freigabe: Vier‑Augen‑Prinzip bei erhöhten Rechten; Gültigkeit zeitlich begrenzen.
- Entzug: Bei Offboarding sofortige Deaktivierung, anschließend Rotation gemeinsamer Geheimnisse und Widerruf von MFA‑Tokens.
Praktische Maßnahmen: Prozesse und Tools, mit denen kleine IT‑Teams heute starten
Starte mit einem minimalen, aber klaren Ablauf für alle Systeme: erzeugen → teilen → nutzen → rotieren → entziehen → protokollieren. Die folgenden Schritte funktionieren mit gängigen Passwortmanagern (Team-/Business-Plan) und skalieren auch, wenn ihr wachst.
- Erzeugen: Lege für jedes System einen Eintrag mit eindeutiger Benennung an (System, Zweck, Rolle). Generiere Passwörter mit 20+ Zeichen, zufällig, inkl. Sonderzeichen. Notiere im Eintrag zusätzlich MFA‑Status und Eigentümer.
- Teilen: Nutze ein Shared Vault je Team/Rolle. Vergib nur die nötigen Rechte (Least Privilege): Leserechte für Nutzer, Adminrechte ausschließlich für Verwalter. Niemals Passwörter kopieren und versenden.
- Nutzen: Erzwinge 2‑Faktor‑Authentifizierung, wo verfügbar. Dokumentiere, ob TOTP, Push oder Hardware‑Token verwendet wird, und wer Recovery‑Codes sicher hält.
- Rotieren: Definiere Intervalle: kritisch monatlich, normal quartalsweise, Dienstkonten nach Änderungen am Team oder Risiko. Drehe Zugangsdaten direkt im System und aktualisiere sie sofort im Vault.
- Entziehen: Beim Offboarding: Nutzer aus allen relevanten Vaults entfernen, Passwörter betroffener Dienste sofort rotieren, API‑Keys invalidieren, Sessions beenden.
- Protokollieren: Aktiviere Audit/Protokollierung im Passwortmanager: Wer hat wann was geteilt/geändert? Prüfe die Logs stichprobenartig, z. B. monatlich.
Tipp: Lege heute zwei Shared Vaults an („Admin“ und „Operativ“) und verschiebe alle bestehenden Zugangsdaten konsequent dorthin – ab morgen sind Direktfreigaben tabu.
Richtet zusätzlich einen Notfallzugang ein: ein dediziertes Admin‑Konto mit versiegelten Recovery‑Codes, dokumentiertem Ausleihprozess (Zeitfenster, Freigabe durch Eigentümer) und anschließend verpflichtender Rotation.
Passwörter sauber zu erstellen ist Basisarbeit. Wer hier unsicher ist, findet kompaktes Vorgehen in unserem Leitfaden Sichere Passwörter: Grundlagen und Best Practices.
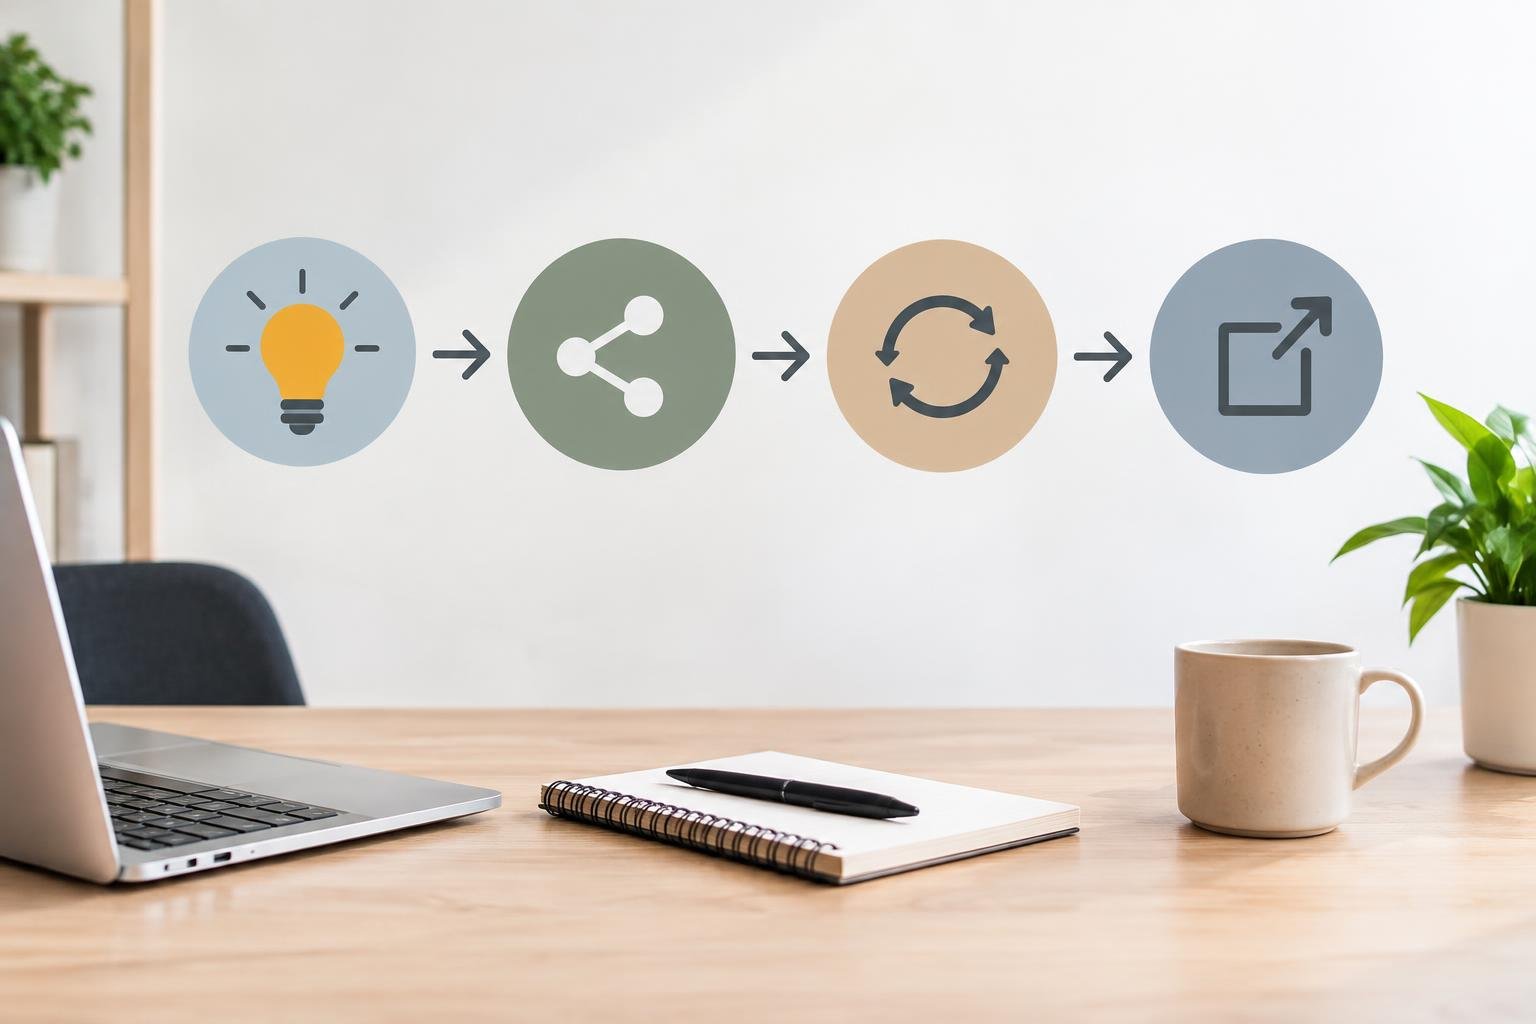
Häufiger Fehler: Zugangsdaten per Chat, E‑Mail oder geteilte Tabellen weitergeben
So lässt sich der Fehler vermeiden: Sofort ein definiertes Shared‑Vault‑Verfahren einführen oder Zugänge temporär via Passwortmanager‑Teilen bereitstellen; mittelfristig Rollen und Notfallprozesse dokumentieren.
Mini‑Matrix: schnelle Entscheidung je Szenario
| Szenario | Empfohlene Maßnahme | Vorteil | Nachteil | Erster Schritt |
|---|---|---|---|---|
| 2–3 Personen, wenige Logins | Ein gemeinsamer Shared Vault, MFA überall aktivieren | Schneller Einstieg, wenig Pflege | Wenig Rollenfeinheit | Vault „Operativ“ anlegen, Zugänge verschieben |
| Kleines Team mit Admin/Nutzer‑Trennung | Getrennte Vaults (Admin/Operativ), Rollenrechte strikt | Besseres Least‑Privilege | Mehr Pflegeaufwand | Rollen definieren, Zugriffsrechte zuweisen |
| Dienstkonten/CI‑Pipelines | Passwort + getrennte API‑Keys, Rotation automatisieren | Geringeres Ausfallrisiko | Einrichtung erfordert Disziplin | Keys je Umgebung anlegen, Rotationsplan festlegen |
| Externe Dienstleister | Temporäre Freigaben, Ablaufdatum, Protokollpflicht | Kontrollierbares Sharing | Zusätzliche Abstimmung | Temporäre Zugriffsrichtlinie im Vault erstellen |
FAQ: Kurz beantwortet — und der nächste Schritt
- Wie priorisieren kleine Teams, wenn nicht alles sofort geht?
- Beginnen Sie mit Konten, die vollen Administratorzugriff gewähren (Cloud‑Konsolen, Identity‑Provider, E‑Mail‑Admin). Danach folgen gemeinsam genutzte Produktionssysteme und Remote‑Zugänge. Alles andere kommt erst, wenn diese drei Bereiche im Prozess sind.
- Wie oft sollten Passwörter und Tokens rotiert werden?
- Administrative Passwörter vierteljährlich oder nach Rollenwechsel, API‑Keys nach maximal 90 Tagen oder bei Risikoereignissen. MFA‑Tokens bleiben stabil, werden aber bei Gerätewechsel oder Verdacht sofort neu gebunden. Rotation immer protokollieren und mit Ticket verknüpfen.
- Wie wird der Notfallzugang geregelt, ohne das Masterpasswort zu teilen?
- Definieren Sie einen gesicherten Notfall‑Vault mit zwei‑Personen‑Freigabe (4‑Augen‑Prinzip). Zugriff wird per Audit geloggt und ist zeitlich limitiert. Testen Sie das Verfahren quartalsweise in einer Sandbox.
- Reicht ein Passwortmanager ohne zentrale Zugriffsverwaltung?
- Für kleine Teams ja, solange Shared Vaults, Rollen, Audit‑Protokolle und Offboarding sauber umgesetzt sind. Wächst die Anzahl Systeme oder Compliance‑Druck, planen Sie den Übergang zu einem Identity‑/Access‑Management vor.
- Welche 2‑Faktor‑Methoden sind im Teamalltag praktikabel?
- App‑basierte TOTP‑Codes sind der Startpunkt; für Admin‑Konten Hardware‑Token ergänzen. Weitere Grundlagen bündelt dieser Überblick: 2‑Faktor Authentifizierung.
- Wie verhindert man Schattenfreigaben über Chat und Spreadsheets?
- Setzen Sie eine verbindliche Regel: Zugangsdaten werden ausschließlich über den Passwortmanager geteilt. Verstöße werden im Review angesprochen; alternative Kanäle sind technisch gesperrt (z. B. Paste‑Block in Chatbots, Links zu sensiblen Sheets entfernen).
Konkrete Schluss‑Checkliste
- Scope festlegen: Liste aller Admin‑ und Produktionskonten erstellen, Risikostufe zuweisen.
- Rollen aktivieren: Eigentümer, Verwalter, Nutzer pro System benennen und dokumentieren.
- Shared Vaults anlegen: Teams, Gruppen und minimale Rechte definieren.
- Rotationstermine setzen: Kalender und Tickets für Passwörter/API‑Keys hinterlegen.
- Notfallzugang testen: 4‑Augen‑Freigabe, Protokollierung, quartalsweiser Drill.
- MFA verpflichtend schalten: Richtlinie erzwingen, Ausnahmen zeitlich befristen.
- Offboarding in 24h: Standard‑Runbook inkl. Rechteentzug und Schlüsselrotation.
Kurzum: Starten Sie heute mit den Admin‑Konten, erzwingen Sie MFA, und verankern Sie Rotation plus Offboarding im Tagesgeschäft. Kleine, konsequente Schritte senken das Risiko sofort und bleiben im Team handhabbar.